不登录,能让点点 AI 回答问题吗?应用级AI逆向与实验记录
为什么裸模型 API 替不了垂直平台内置 AI?从编排个人 AI 天团出发,记录小红书点点 AI 无头客户端逆向与 -101 认证门禁实测。
我正在搭建自己的本地 AI 天团(Agent Crew)。通用推理可以交给基座模型 API,但小红书上的垂直流量消息流与社区问答,必须调用平台内置的应用级 AI。为了把「点点 AI」变成命令行里的可编程节点,我做了一次源站协议逆向与完全匿名边界实验。
先看结论(截至 2026-10-28):无浏览器客户端已跑通签名与指纹上报,但完全匿名提问被业务码 -101 拦截。 本地 Node.js 24 客户端已脱离浏览器与第三方中转,直接完成源站配置拉取、mnsv2 签名计算与匿名设备上报(HTTP 200,业务码 0)。但在「零账号凭据」约束下,旧版 HTTP 提问与现代 RWP 长连初始化均返回业务码 -101(缺少登录信息),无法匿名生成新回答。
1. 垂直平台创作者用 AI 解决什么问题
在小红书做垂直领域内容,日常高频工作集中在三件事。每一件事都依赖平台内的实时上下文:
- 获取垂直流量消息流:追踪细分赛道的高赞笔记、评论区争议点与近期高频搜索词,直接生成今日选题。
- 垂直领域事实问答:基于真实用户的实测笔记(如赛事场地体验、装备避坑、路线攻略)核对细节,并保留原始笔记引用(Onebox)。
- 对话与评论区应答:针对读者在评论区与私信提出的高频垂直问题,结合站内真实讨论生成符合社区语境的回复。
这三项任务有一个共同前提:AI 必须能读到小红书站内的实时笔记流。脱离平台索引的纯文本生成,无法直接交付可用的垂直信息。
2. 编排 AI 天团:基础设施级 AI vs. 应用级 AI
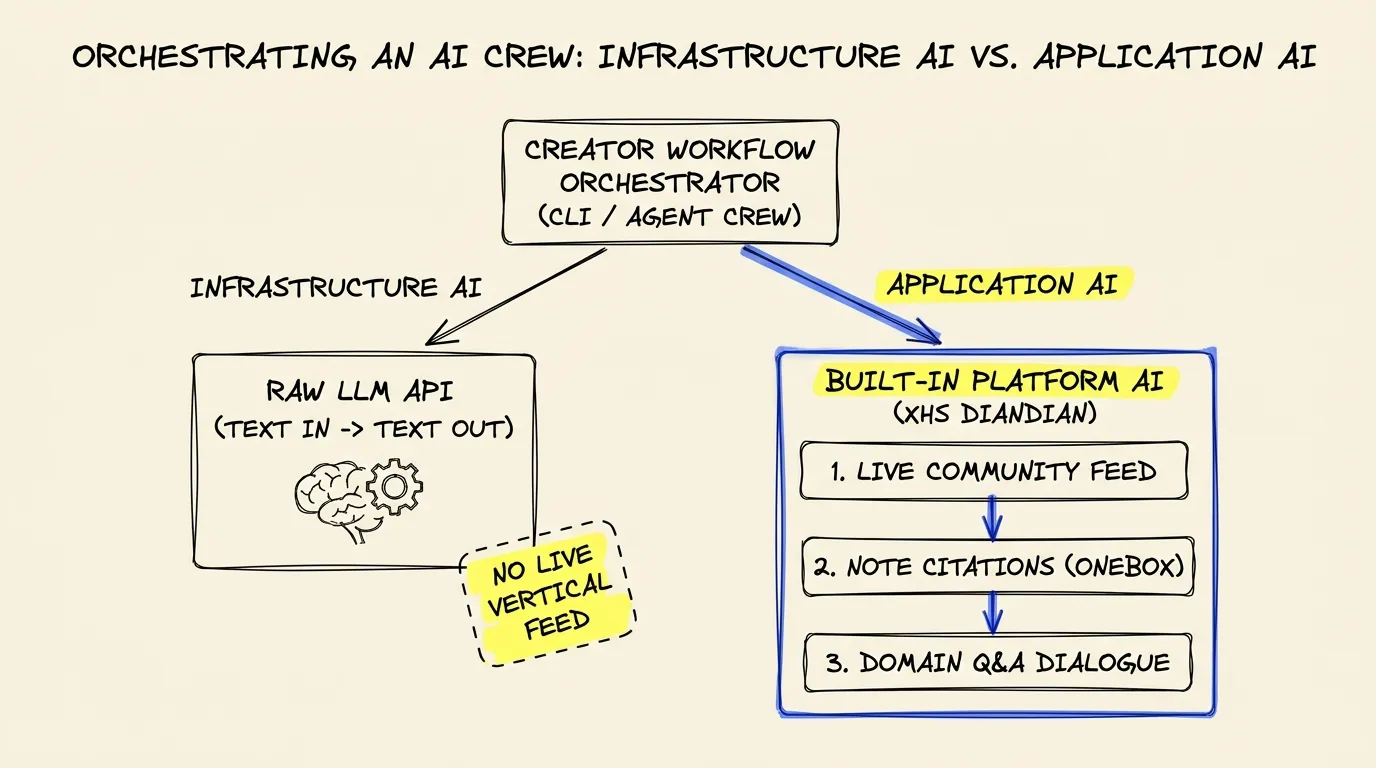
如果从系统视角拆解日常工作流,本地脚本其实是一个编排器(Orchestrator)。它负责把不同子任务分发给最合适的智能体,组成一支「AI 天团」。
在这里,我们必须严格区分两层 AI:
| 维度 | 基础设施级 AI(Layer A · Infrastructure AI) | 应用级 AI(Layer B · Application AI) |
|---|---|---|
| 典型代表 | OpenAI、Claude、DeepSeek、Dots 官方模型 API | 小红书内置「点点 AI」 |
| 输入与输出 | 输入 Prompt,输出生成的词元(Tokens) | 输入垂直问题,输出带社区引用的结构化回答 |
| 核心能力 | 通用文本生成、代码编写、大纲改写 | 检索改写 + 站内实时笔记召回 + Onebox 聚合 + 多轮追问 |
| 工作流边界 | 无小红书实时搜索索引,无 entity_id 笔记卡片 |
直接交付经过社区实测过滤的垂直流量消息流 |
基座模型给你词元,应用级 AI 给你实时现场。
这就是本次逆向工程的直接动机。我要在自己的 AI 天团里加入「小红书垂直专家」节点,就不能只接一个基础设施级的 LLM API Key。我需要让本地命令行直接对话应用级的点点 AI。
3. 逆向工程:把点点 AI 拆成无头客户端
网页端每次点击提问,浏览器都在后台运行一套复杂的签名、设备采集与双通道通信协议。为了在服务器上无头(Headless)运行,我对小红书公开前端包做了静态 AST 提取与协议重现,去除了浏览器与第三方包装服务依赖。
- 独立签名核心与动态脚本(Node VM + Wasm):客户端在隔离的 Node.js VM 中加载固定 SHA-256 摘要的原生
mnsv2字节码(PC 端4.4.3/ H5 端4.3.6),在线拉取并通过模板校验安装完整DS脚本,逐请求生成X-s、X-t与X-S-Common签名头。 - 同环境设备指纹采集与单次上报(82 项字段):客户端在同一私有 VM 中运行原生指纹脚本,采集 82 项环境特征与 19 项
b1字段,完成 RC4 与自定义 Base64 编码,并支持 X25519 / AES-256-GCM 的webSsk密钥交换。 - 双轨通信协议与四个原生只读快照端点:完整实现两条提问链路。其一是现代
AgentSpark链路(先调celestial/lt取令牌,再经wss://apppush-rws.xiaohongshu.com/rwp发送 Base64 JSON 帧);其二是旧版纯 HTTP 链路(POST /search/send/ai加stream/tokens轮询)。同时接通会话详情、单条回复、Onebox 详情与 H5 分享卡片四个原生读取接口。
4. 在线实验记录:-101 门禁堵在哪里
客户端就绪后,我加上了一条最严格的测试约束:完全匿名,不提供任何账号 Cookie、API Key 或已有会话。 我用 Node.js 24 直连小红书源站,逐阶段记录真实网络响应。
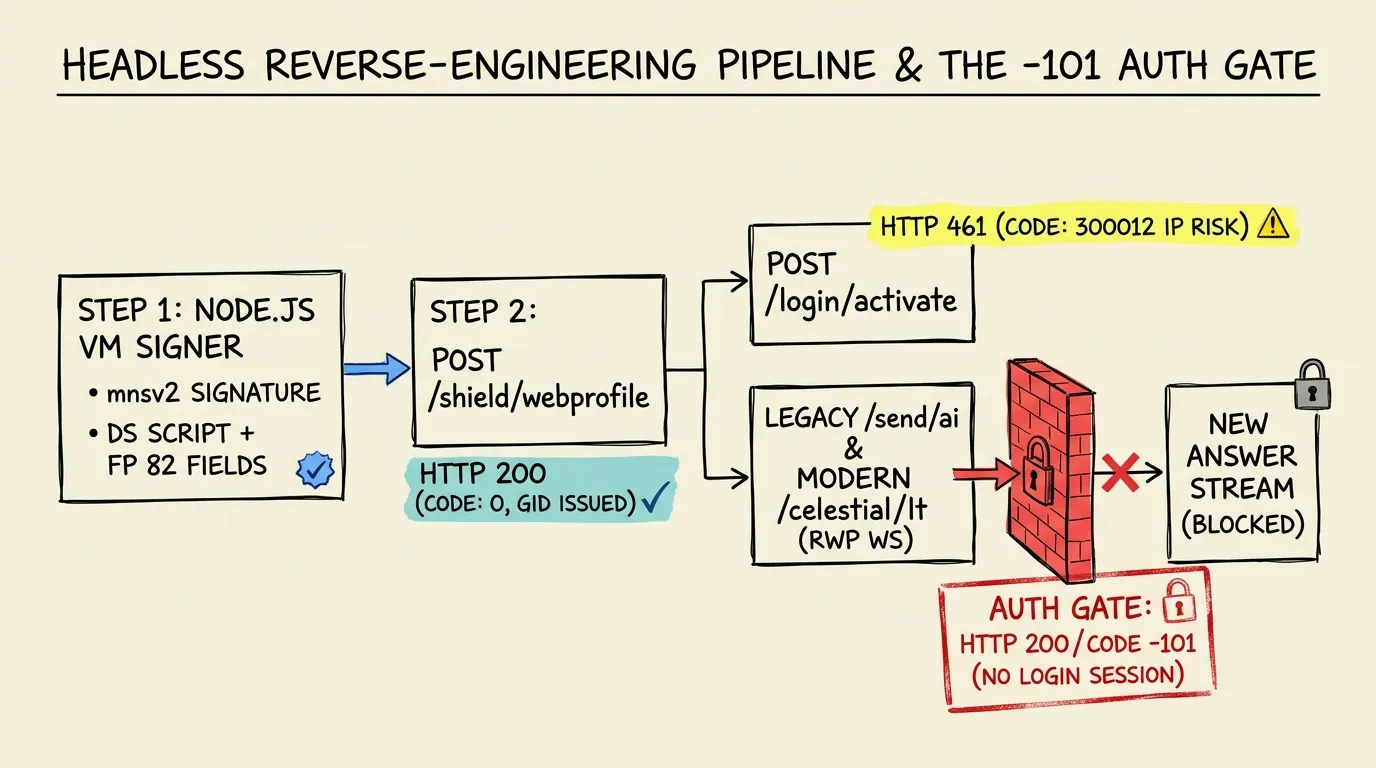
核心定位结论:签名与设备建档请求已送达源站,但业务网关拒绝了无账号身份的提问请求。
下方表格记录了 2026 年 10 月 28 日的源站实测数据。测试问题统一为:「请用一句话介绍你自己。」
| 测试阶段 | 源站端点 | HTTP | 业务码 | 实测结果与技术含义 |
|---|---|---|---|---|
| 匿名配置与 DS 获取 | POST as.xiaohongshu.com/api/sec/v1/scripting |
200 | 0 |
成功获取原生配置与完整 DS 脚本,通过本地模板校验。 |
| 匿名设备指纹上报 | POST as.xiaohongshu.com/api/sec/v1/shield/webprofile |
200 | 0 |
success: true,源站下发共享 gid Cookie;未下发账号会话。 |
| PC 原生游客激活 | POST edith.xiaohongshu.com/api/sns/web/v1/login/activate |
461 | 300012 |
提示网络出口 IP 风险,未取得游客会话或 SSK。 |
| 旧版 HTTP 提问 | POST so.xiaohongshu.com/api/sns/web/search/send/ai |
200 | -101 |
success: false,返回「无登录信息,或登录信息为空」。 |
| 现代长连令牌初始化 | GET edith.xiaohongshu.com/api/sns/web/v1/celestial/lt |
200 | -101 |
success: false,在开启 WebSocket 前即被登录门禁拦截。 |
除了网络实测,我还复核了主站前端 bundle 与独立官网(dots.ai/chat/home,应用版本 0.23.0)的认证门禁逻辑:
- 游客状态不等于登录态:主站模块
41538在游客激活成功后显式设置guest: true, loggedIn: false。而 AI 搜索模式(模块97611)硬性要求loggedIn === true。 - 独立官网同样强制会话鉴权:
dots.ai前端在无 Token 时置isAuthenticated = false,长连接钩子useLonglink直接关闭连接,且业务上下文必须携带x-access-token与x-user-id。 - HTTP 200 与业务成功必须严格区分:网关返回 HTTP 200 仅代表传输层可达。当业务码为
-101时,前端拦截器(模块85456)直接将其归类为 401 未授权,不会生成任何回答流。
5. 工作流接入决策:下一步怎么选
实验清楚划出了技术边界:继续修补设备指纹或切换 IP,无法绕过服务端对账号身份(web_session / uid)的强制校验。
如果你也在搭建创作者 AI 天团,可以根据真实需求在以下三条路径中选择:
- 路径 A · 需要小红书垂直消息流与笔记引用 → 注入本人合法授权会话,运行无头客户端
保留本次实现的无浏览器客户端(
xhs-dots),在本地私有文件(权限600)中配置本人已登录账号的合法会话状态,完成celestial/lt鉴权与 RWP 流式问答。客户端代码已就绪,待注入合法登录会话完成线上端到端验收与续期测试。 - 路径 B · 只需要通用文本生成与大纲改写 → 直接调用基础设施级模型 API
使用官方签发的
API Key调用标准模型接口(参考 Dots API 官方文档)。接入成本最低、稳定性最高,但它属于基础设施级 AI,不自带小红书实时笔记检索与 Onebox 社区引用。 - 路径 C · 坚持零凭据、完全匿名调用 → 当前无可用原生新问答入口
实测两条提问链路均被业务码
-101拒绝(产品登录条款参见点点服务协议)。H5 公开分享端点(/api/sns/search/v1/dqa/share/info)仅用于读取已有分享卡片,不能提交新问题。
6. 留给 AI 工作流构建者的三条准则
- 先分清基础设施级 AI 与应用级 AI:买算力调 API 很容易,难的是获取垂直平台里的实时消息流与真实社区上下文。根据「是否依赖平台私有索引」来决定接入层级。
- 把协议连通与业务授权拆开度量:跑通 250 个离线测试、拿到
webprofile的 HTTP 200,只证明客户端说对了协议语言;拿到agent.stream.end才是业务闭环。 - 用可复核的证据代替黑盒猜测:逆向分析时,将每一个失败状态精确归因(如
461/300012归因于网络出口风控,200/-101归因于账号门禁),不靠盲目堆砌参数碰运气。
喜欢这篇?订阅后续更新
日常更新 · 不刷屏AI 前沿、学习笔记和独立做产品的一手经验,写好就寄给你。
习惯用阅读器?用 RSS 订阅
觉得有用?
来小红书找我聊,评论区见。